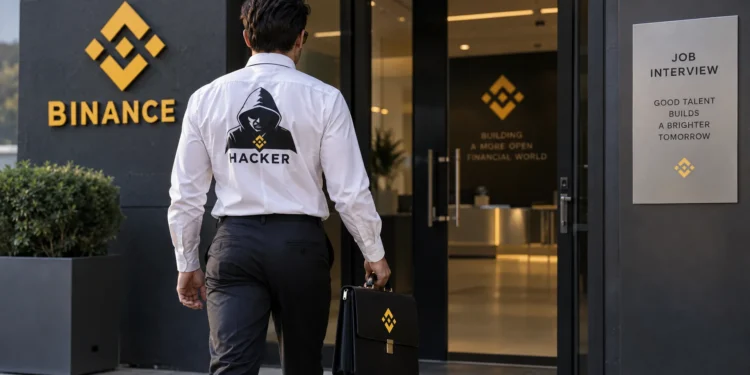
Burza Binance v utorok zverejnila prvú podrobnú správu o rekordnom útoku z 29. októbra, pri ktorom prišla o približne 6,3 miliardy dolárov. Podľa portálu Cointelegraph nešlo o jednu chybu, ale o kampaň, ktorá trvala niekoľko mesiacov a kombinovala zneužitie ľudskej dôverčivosti so slabinami vo vnútorných systémoch burzy.
Spolušéf burzy Richard Teng na sieti X napísal, že správu zverejňujú preto, lebo poučenia z nej presahujú samotnú Binance.
On 29 October, Binance was the target of one of the most sophisticated attacks the digital asset industry has ever seen. ~$6.34B in assets were impacted. We take full responsibility and we're making it right.
No user bears the loss. We set aside more than the full amount… https://t.co/BDmr3wLzOP
— Richard Teng (@_RichardTeng) November 3, 2026
Najprv AI nástroj, potom falošný pohovor
Prvý krok prišiel podľa Bitcoin Magazine už v júni. Inžinier z tímu, ktorý spravuje peňaženky burzy, hľadal populárny AI nástroj na programovanie a stiahol si upravený inštalátor. Bezpečnostný tím zariadenie odhalil a vymenil, útočníci však medzitým zistili mená kolegov z tímu peňaženiek.
V septembri oslovil iného inžiniera na legitímnej pracovnej platforme človek, ktorý sa vydával za projektového riaditeľa. Nasledoval videohovor s údajnou personalistkou a potom druhý pohovor s falošným šéfom firmy, ktorý inžinierovi zadal úlohu nainštalovať si do pracovného počítača repozitár s kódom. Ten podľa Bitcoin Magazine nahradil bežnú súčasť nástroja pyenv škodlivou verziou a otvoril útočníkom spojenie. Bezpečnostné nástroje Binance tento dovtedy neznámy škodlivý kód nezachytili.
Podľa Yahoo Finance útočníci 20. októbra z napadnutého počítača a s pomocou interného AI nástroja burzy prenikli do počítačov ďalších dvoch inžinierov. Binance bližšie nevysvetlila, ako presne AI nástroj použili. Jeden z inžinierov mal prístupový token na nasadzovanie softvéru, vďaka ktorému útočníci 29. októbra spustili v infraštruktúre peňaženiek škodlivý kód.
Výbery zastavili, útok nie
Útočníci potom získali prístup k internej službe, ktorá podpisuje transakcie, a peniaze presúvali mimo bežného procesu výberov. Podľa Cointelegraphu zneužili aj funkciu Etherea EIP-7702, ktorá umožňuje peňaženke odovzdať oprávnenia smart kontraktu.
Prevody preto pokračovali aj po tom, čo burza zastavila výbery, a keďže peňaženka využívala viacstranné podpisovanie bez jediného kľúča, tím musel postup na zrušenie oprávnení vymyslieť za pochodu. Posledný neoprávnený prevod 2 961,9 ETH sa podľa Bitcoin Magazine uskutočnil o štyri hodiny po začiatku úniku.
Binance podľa Tenga zmrazila alebo zachytila asi 2,85 miliardy dolárov, z vlastných zdrojov doplnila 98% dotknutých tokenov a straty nenesú klienti. O zmrazení časti ukradnutých peňazí sme písali už v utorok.
Americký Federálny úrad pre vyšetrovanie (FBI) pripisuje útok Severnej Kórei, čo Pchjongjang odmieta. Spoluzakladateľka burzy Yi He uviedla, že bezpečnostný tím tento rok odhalil a zastavil 57 podobných pokusov spojených so Severnou Kóreou, vrátane falošných pohovorov a softvéru maskovaného ako populárne vývojárske nástroje. Dodala, že stačilo nezachytiť jediný a následky boli vážne.
Throughout 2026, Binance's security team detected and prevented 57 suspected North Korea-linked cyber threat cases. These attempts reflect the persistent threat posed by state-sponsored actors targeting the cryptocurrency industry. The techniques include fraudulent job… https://t.co/vMM9ATmKIr
— Yi He (@heyibinance) November 3, 2026
Článok má informatívny charakter a nie je investičným odporúčaním.
Top burzy