Otvorený list, pod ktorým je viac ako štyridsať organizácií
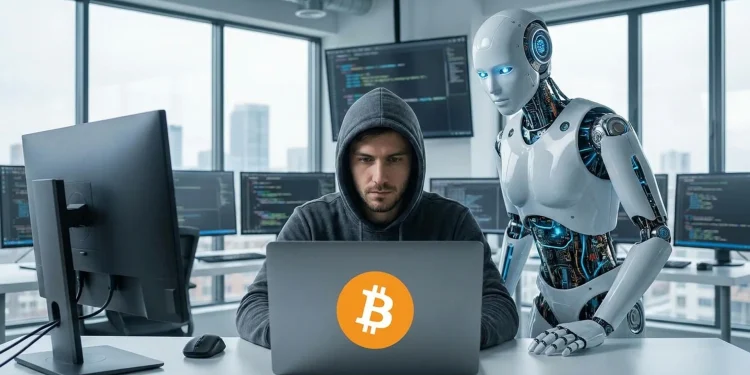
Bitcoin Policy Institute zverejnil otvorený list, v ktorom spolu s ďalšími hráčmi z odvetvia žiada popredné laboratóriá umelej inteligencie ako sú OpenAI, Anthropic, či Google, o skorý prístup k ich najvýkonnejším modelom typu Claude, GPT či Gemini. Iniciatívu ohlásili 10. augusta a podpísalo sa pod ňu viac ako štyridsať organizácií.
Zoznam signatárov je poriadne silný. Nájdete tam Coinbase, Block, Strategy, Kraken, BitGo, Galaxy, MARA, Blockstream, Anchorage Digital, Bitwise, Ledger, Trezor, Bull Bitcoin, Chaincode Labs, Brink aj African Bitcoin Institute. Ide teda o prierez celým odvetvím, od búrz cez ťažiarov až po výrobcov hardvérových peňaženiek.
Konkrétna požiadavka znie, aby laboratóriá zriadili alebo rozšírili stále programy dôveryhodného prístupu pre preverených obrancov finančnej infraštruktúry s otvoreným zdrojovým kódom. Súčasťou má byť dostatočný výpočtový výkon, bezpečné výskumné prostredie a priama komunikačná linka na bezpečnostné tímy daných laboratórií.
Prečo to vývojári vôbec riešia
Problém je jednoduchý. Vývojári Bitcoin Core a ďalší správcovia otvoreného softvéru sa dnes k firemným bezpečnostným programom nedostanú, a keď skúsia bežne dostupné modely, často ich zastavia ochranné poistky. Systém totiž nevie rozlíšiť, či hľadanie diery v kóde robí útočník alebo človek, ktorý ju chce zaplátať.
Výsledok je ten, že obrancom ostávajú slabšie modely s otvorenými váhami. Útočníci pritom takéto obmedzenia neriešia, keďže sa pravidlami nikto z nich neplánuje riadiť.
V liste sa píše, že samotný Bitcoin zabezpečuje hodnotu presahujúcu jeden bilión dolárov, a jediná zraniteľnosť v otvorenej infraštruktúre môže ohroziť celoživotné úspory ľudí.
BPI zároveň uviedol, že dostal viacero nezávislých hlásení od správcov projektov o sofistikovaných útočníkoch, medzi ktorými môžu byť aj zahraniční štátni aktéri, ktorí pokročilú umelú inteligenciu využívajú na dlhodobé útoky.
Umelá inteligencia mení pravidlá hry v kybernetickej bezpečnosti
Moderné modely dokážu prehľadať obrovské množstvo kódu, nájsť logické chyby a navrhnúť cestu k ich zneužitiu rýchlejšie, než to zvládne ktorýkoľvek človek. Tá istá schopnosť slúži obom stranám, lenže dnes z nej ťaží skôr útočník.
Autori listu preto tvrdia, že špičková umelá inteligencia môže byť jednou z najmocnejších obranných technológií, aké kedy vznikli.
Zároveň však varujú, že „bez špecializovaných prístupových programov nemusia mať obrancovia nástroje potrebné na to, aby držali krok s vyvíjajúcimi sa hrozbami.“
Čísla im dávajú za pravdu. V apríli 2026 stratili krypto platformy pri útokoch viac ako 634 miliónov dolárov, čo bol najvyšší mesačný súčet od hacku burzy Bybit, ktorý vo februári 2025 vyhnal škody na približne 1,4 miliardy dolárov. Údaje pochádzajú z platformy DefiLlama.
Šéf platformy pre odmeny za nájdené chyby Immunefi, Mitchell Amador, hovorí v tejto súvislosti rovno o „apokalypse zraniteľností“. Podľa neho za návratom veľkých útokov stoja nové modely ako Claude Opus 4.8 a ChatGPT 5.5.
Najbližšie tri až štyri roky podľa neho rozhodnú o tom, či sa obrancom podarí dobehnúť náskok, pričom pri širšom nasadení odmien za nájdené chyby by sa toto obdobie mohlo skrátiť pod dva roky.
Čo z toho vyplýva pre bežného používateľa
Tak či onak, ide o vec, ktorá sa dotýka každého držiteľa kryptomien. Peňaženky, platobná infraštruktúra aj samotné jadro siete stoja na softvéri, ktorý udržiava relatívne malá skupina ľudí, často dobrovoľne. Ak títo ľudia nemajú prístup k rovnako silným nástrojom ako útočníci, nerovnováha sa bude len prehlbovať.
Laboratóriá umelej inteligencie zatiaľ na výzvu verejne neodpovedali. Otázka teda ostáva otvorená, keďže každý takýto program znamená pre firmy aj riziko, že sa výkonné schopnosti dostanú do nesprávnych rúk.
Top burzy