Falošné bezpečnostné varovanie prešlo všetkými kontrolami
Majitelia hardvérových peňaženiek Trezor dostali 9. septembra 2026 e-mail s predmetom „Critical Security Alert: STM32 Entropy Vulnerability“. Správa mala oficiálne logo, tvárila sa ako varovanie výrobcu a tvrdila, že inžinieri našli kritickú chybu v mikrokontroléroch STM32. Jej obsah však bol falošný.
Obrázok: Takto vyzeral podvodný mail:
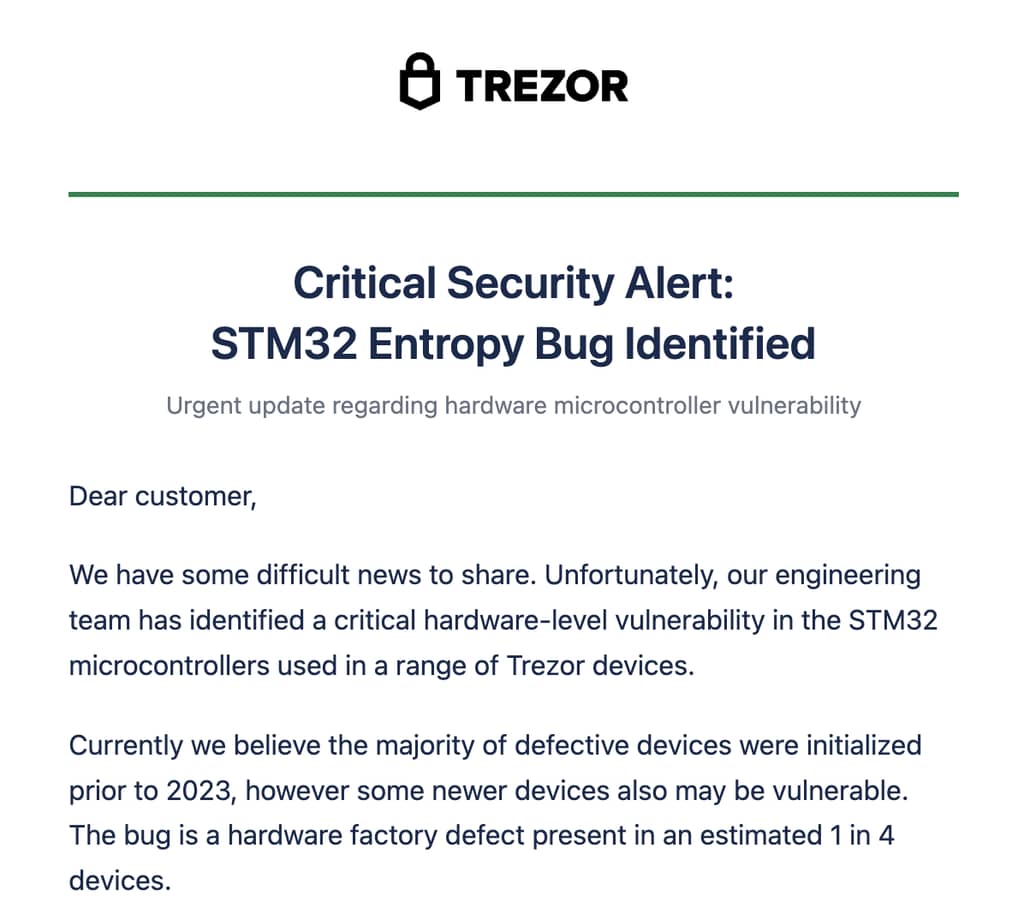
Podľa obsahu mailu písanom podvodníkmi mala chyba zasiahnuť približne každé štvrté zariadenie a obnovovacia fráza mala vzniknúť len zo 40 bitov entropie, teda z tak malej náhodnosti, že by ju stačilo prelomiť hrubou výpočtovou silou.
Práve to je moment, ktorý útok robí nebezpečným. Bežný phishing zvyčajne prezradí zvláštna adresa odosielateľa, lenže tu e-mail odišiel z legitímnej domény spoločnosti a prešiel overeniami DKIM, SPF aj DMARC. Na to upozornil analytik Marcello Paz. Filtre teda správu vyhodnotili ako pravú a používateľ nemal ako spoznať podvod podľa hlavičky.
Hello @trezor,
I received a “Critical Security Alert: STM32 Entropy Vulnerability” email today (9 Sep 2026).
Gmail shows From: Trezor Security <help@trezor.io>, Return-Path noreply@mailing.trezor.io, Sendinblue campaign, DKIM/SPF/DMARC pass for https://t.co/69NqnLtwGr.
Body… pic.twitter.com/jKsngEyKXS
— Marcello Paz (@MHPaz) September 9, 2026
Zelené tlačidlo bolo pasca na obnovovaciu frázu
Celá správa od podvodníkov smerovala k zelenému tlačidlu „Check to see if you’re affected“. Kto naň klikol, dostal sa na podvodnú stránku, ktorá od neho pýtala obnovovaciu frázu (seed). Útočníci pridali aj odkaz „View in browser“ pre prípad, že by e-mailový klient tlačidlo zablokoval.
Trezor potvrdil, že za incidentom je napadnutý externý poskytovateľ e-mailových služieb. Firma verejne vyhlásila, že správa „neprichádza od nás a ide o pokus o phishing“, doménu z útoku prevzala pod kontrolu a incident vyšetruje.
Samotné peňaženky, súkromné kľúče ani zálohy podľa nej zasiahnuté neboli. Rovnaký e-mail v ten istý deň hlásili aj používatelia konkurenčnej peňaženky BitBox, čo naznačuje kompromitáciu spoločného marketingového nástroja.
Trezor má za sebou hustý polrok
Nejde o osamotený prípad. V júni 2026 výskumný tím Ledgeru opísal zraniteľnosť čipu TROPIC01 v modeli Trezor Safe 7.
V auguste zase únik dát u prepravnej firmy ShipMonk odhalil osobné údaje zákazníkov, pričom pôvodný odhad hovoril o zhruba 13 700 ľuďoch a neskôr sa číslo vyšplhalo na viac než 80 000 dotknutých osôb, prevažne v USA.
Takéto databázy sú pre útočníkov cenné práve preto, že spájajú meno, adresu a fakt, že daný človek vlastní kryptomeny.
Čo robiť, ak vám e-mail prišiel
Na odkaz neklikajte a správu si overte priamo na oficiálnom webe Trezoru. Keďže žiadna seriózna firma nikdy nepýta obnovovaciu frázu cez e-mail ani cez webový formulár (je to ekvivalent toho, akoby ste im venovali vlastné peniaze), každá takáto výzva je teda podvod! Ak ste frázu už niekam zadali, okamžite presuňte prostriedky do novej peňaženky s úplne novým seedom, a to čo najskôr.
Top burzy